
 Inicio


Recepción de SMS falsos suplantando a identidade da TXSS
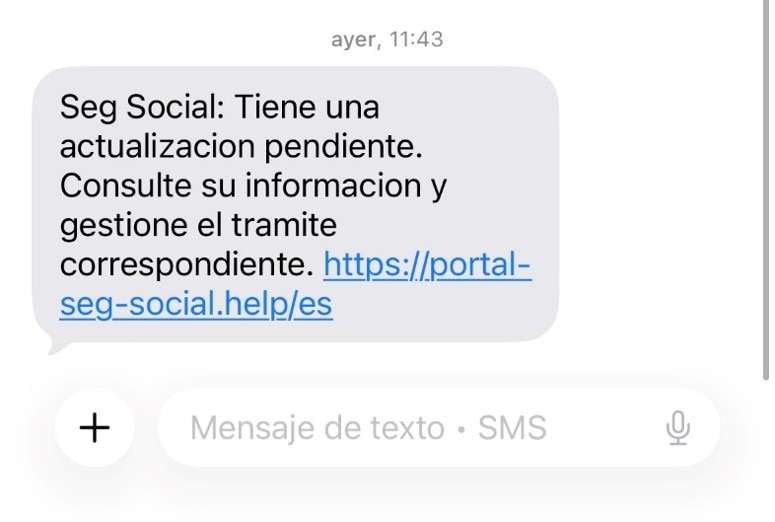
Nos últimos días observouse unha nova campaña de envío de SMS suplantando fraudulentamente a identidade da TXSS. Nel informan sobre unha actualización, unha débeda ou unha cantidade pendente de cobro, achegando unha ligazón para, supostamente, xestionar ou resolver a incidencia. Esas ligazóns levan ao receptor a páxinas web que simulan a aplicación de Importass e a unha pasarela de pago falsa onde solicitan os datos da súa tarxeta bancaria.
Como se levan a cabo?
Mediante a recepción dun SMS no que se informa sobre a existencia dunha actualización pendente, convidando a consultar a información e realizar o trámite correspondente accedendo a el a través dunha ligazón que redirixe a unha páxina fraudulenta.
O enlace SMS adoita ir dirixido a diferentes dominios que simulan ser un dominio lexítimo da Seguridade Social, tratando así de confundir ao usuario: poratlesgsoical-gob.top, portalseiq.eu.cc, portal-seg-social.help, portal.seg-socioal.cfd, portaliseg-socialgobs.clik etc.
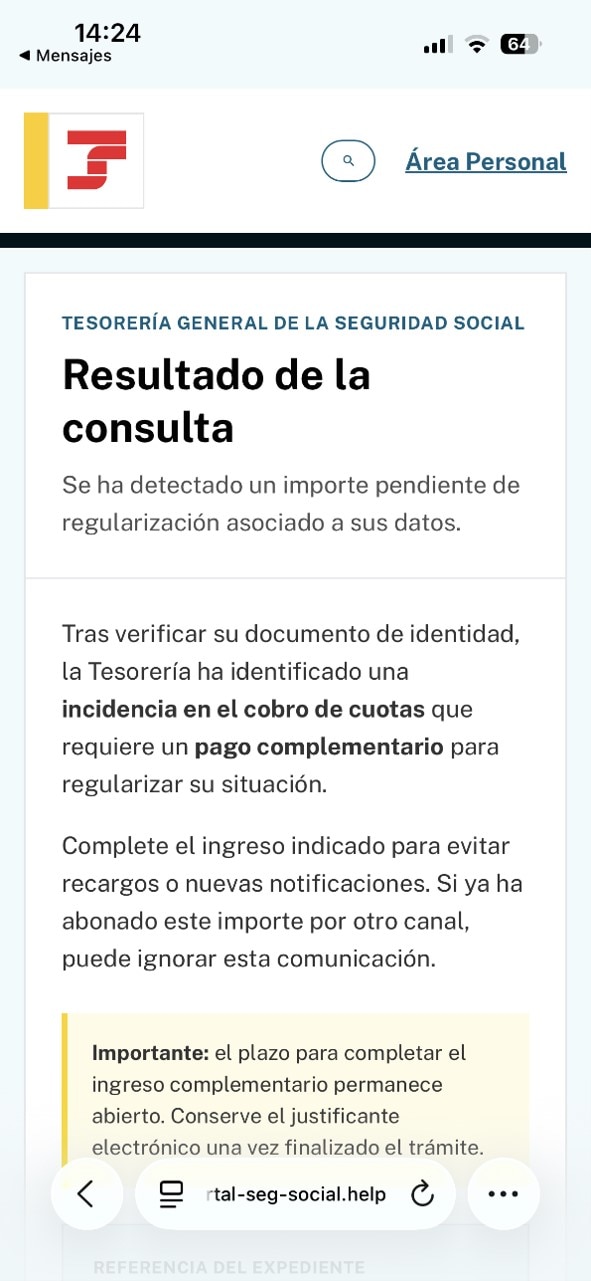
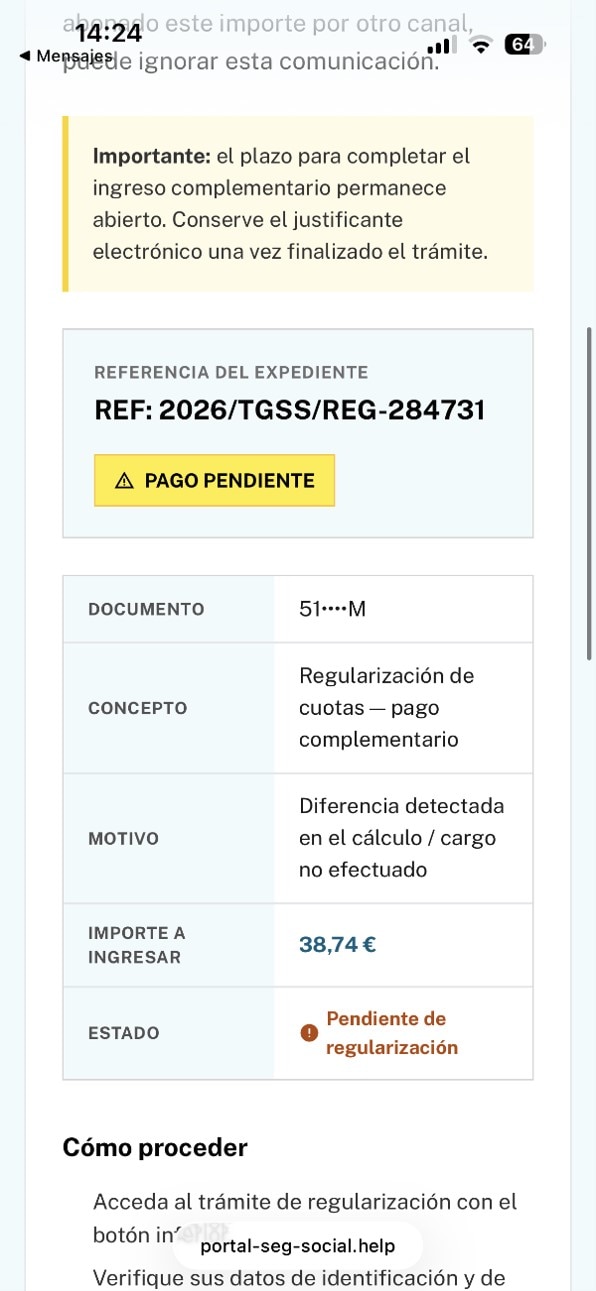
Unha vez que se preme no enlace, infórmase sobre a necesidade dun pagamento complementario de cotas como consecuencia dunha diferenza detectada no cálculo das cotas.
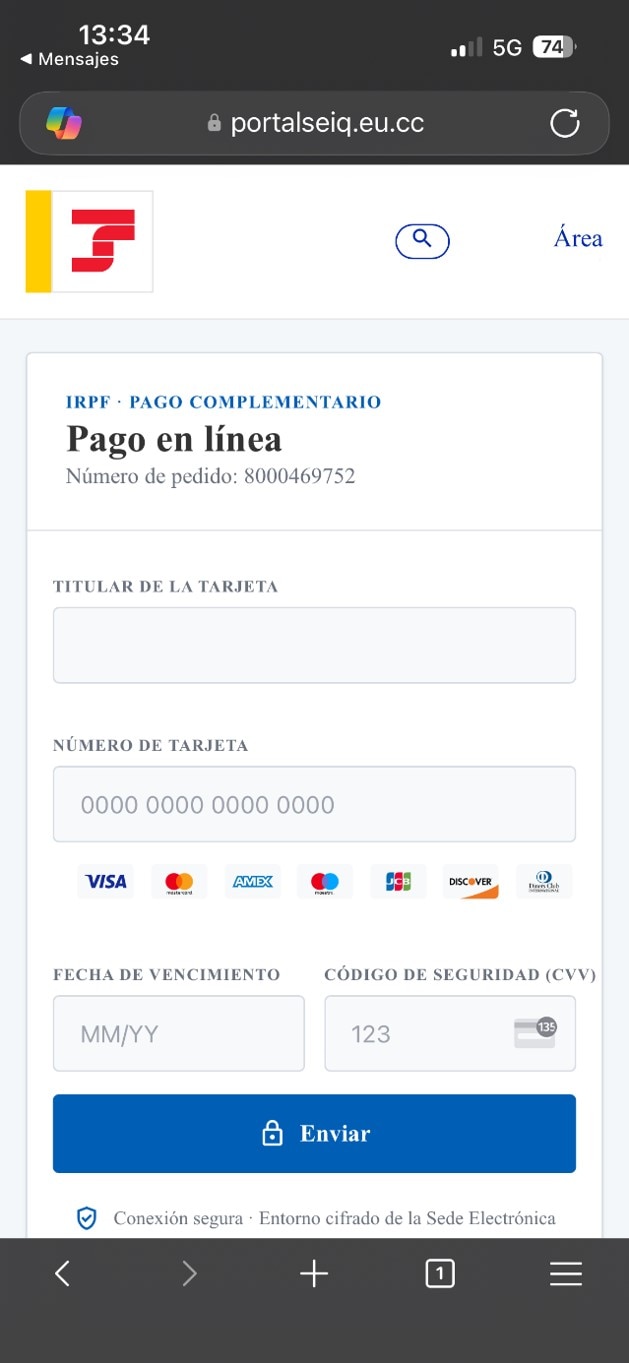
De aí derívase a unha suposta pasarela de pago, desde onde se solicitan os datos da tarxeta bancaria do cidadán. Se na pantalla de consulta se fala dun pagamento por diferenzas nas cotizacións, na falsa pasarela de pagamento fálase de IRPF que non é xestionado pola TXSS.
A quen se dirixen?
Esta campaña diríxese a cidadáns que supostamente son responsables do pago de cotas principalmente traballadores autónomos que realizan trámites da Seguridade Social de maneira online.
Para que?
O obxectivo destas mensaxes é obter datos persoais, credenciais de acceso ou información bancaria, e mesmo inducir á realización de pagamentos fraudulentos.
Que recomendamos?
Non acceder a trámites da Seguridade Social mediante ligazóns que se envían por correo e/ou SMS.
Como podemos identificar que unha comunicación é fraudulenta?
Estes avisos adoitan conter faltas de ortografía, frases mal redactadas ou inacabadas, palabras en distintos idiomas, así como prazos moi curtos incitando ao usuario a actuar con rapidez. Envíanse ademais desde dominios que non corresponden aos propios da Seguridade Social.
Para acceder de forma segura aos seus trámites e evitar calquera tipo de engano, abra directamente a aplicación de IMPORTASS, Portal da Tesourería Xeral da Seguridade Social. Desde esta aplicación xa pode acceder tamén ás súas notificacións. Noutro caso acceda ás súas notificacións a través da Sede Electrónica da Seguridade Social (https://sede.seg-social.gob.es/).
A Seguridade Social non solicita o pago de débedas nin a actualización de datos persoais mediante ligazóns recibidas por SMS.
Recomendacións e recursos
Antes de facilitar calquera dato persoal ou bancario, débese comprobar que se está accedendo ao portal oficial da Seguridade Social ou de Importass. Ante calquera dúbida sobre a autenticidade dunha mensaxe, é recomendable acceder directamente á Sede electrónica ou a Importass escribindo o enderezo no navegador, sen utilizar as ligazóns incluídas no SMS.
En caso de facilitar datos ou realizar algún pagamento a través dunha páxina fraudulenta, recoméndase contactar canto antes coa entidade bancaria correspondente e poñer os feitos en coñecemento das Forzas e Corpos de Seguridade do Estado.
En caso de dúbida, recoméndase chamar aos teléfonos oficiais da Seguridade Social para comprobar se a comunicación é real ou non. Tamén está dispoñible a web do Instituto Nacional de Ciberseguridade (INCIBE) con máis información.
