
 Inicio


Recepció de SMS falsos suplantant la identitat de la TGSS
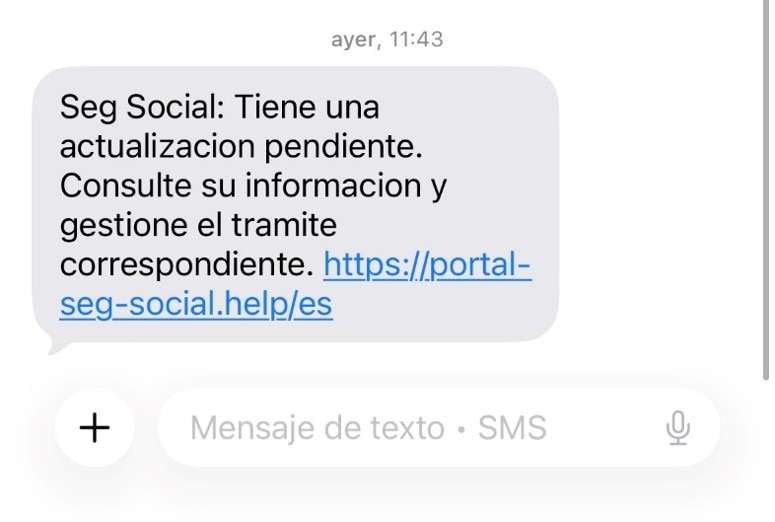
Els últims dies s’ha observat una nova campanya d’enviament d’SMS que suplanten fraudulentament la identitat de la TGSS. S’hi informa una actualització, un deute o una quantitat pendent de cobrament, adjuntant un enllaç per, suposadament, gestionar o resoldre la incidència. Aquests enllaços porten el receptor a pàgines web que simulen l’aplicació d’Importass i porten a una passarel·la de pagament falsa, en què sol·liciten les dades de la vostra targeta bancària.
Com es duen a terme?
Mitjançant la recepció d’un SMS en el qual s’informa sobre l’existència d’una actualització pendent, convidant a consultar la informació i a fer el tràmit corresponent accedint-hi mitjançant un enllaç que redirigeix a una pàgina fraudulenta.
L’enllaç SMS sol anar dirigit a diferents dominis que simulen ser un domini legítim de la Seguretat Social, que intenta confondre l’usuari: poratlesgsoical-gob.top, portalseiq.eu.cc, portal-seg-social.help, portal.seg-socioal.cfd, portaliseg-socialgobs.clik etc.
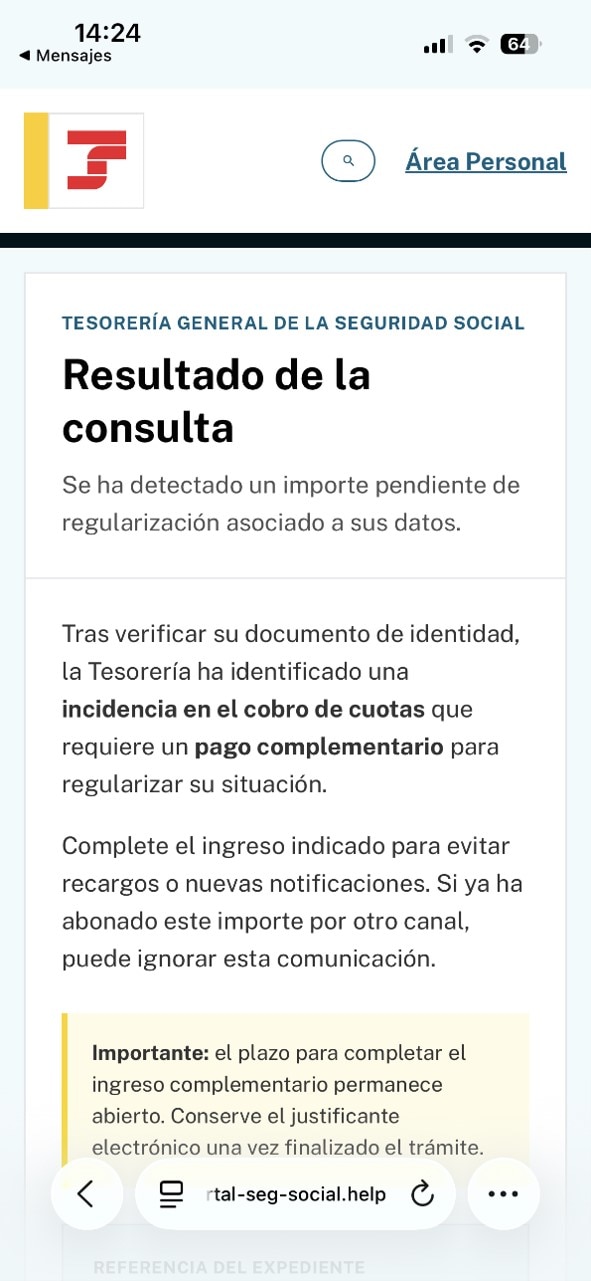
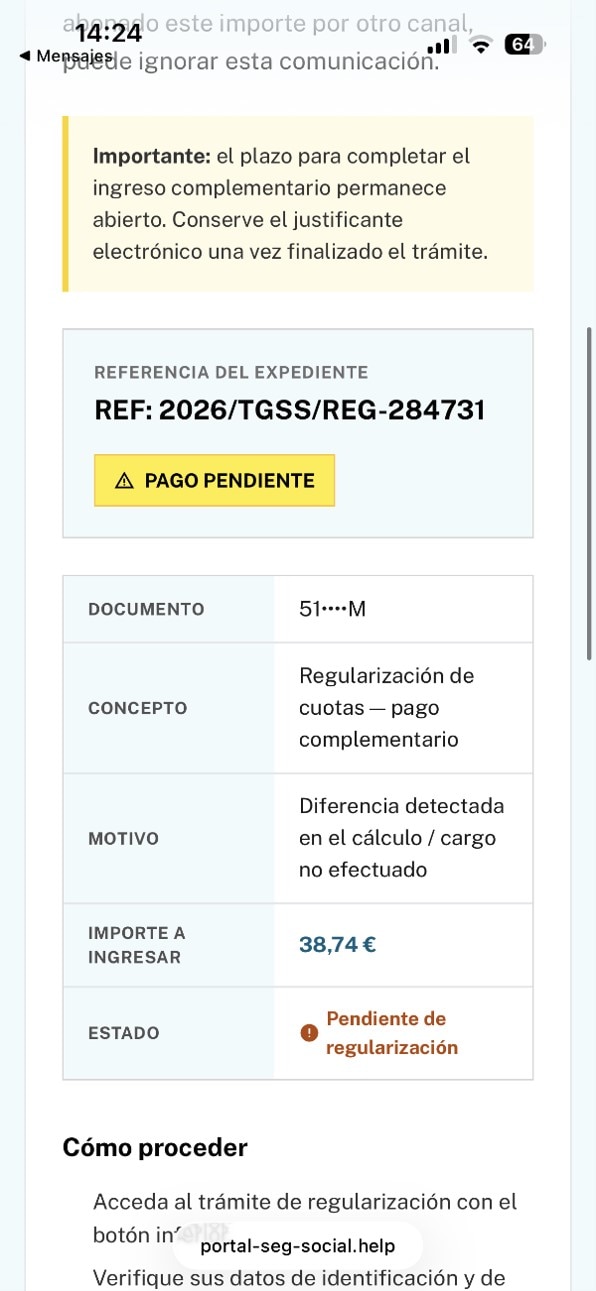
En fer clic a l’enllaç, s’informa sobre la necessitat de fer un pagament complementari de quotes com a conseqüència d’una diferència detectada en el càlcul de les quotes.
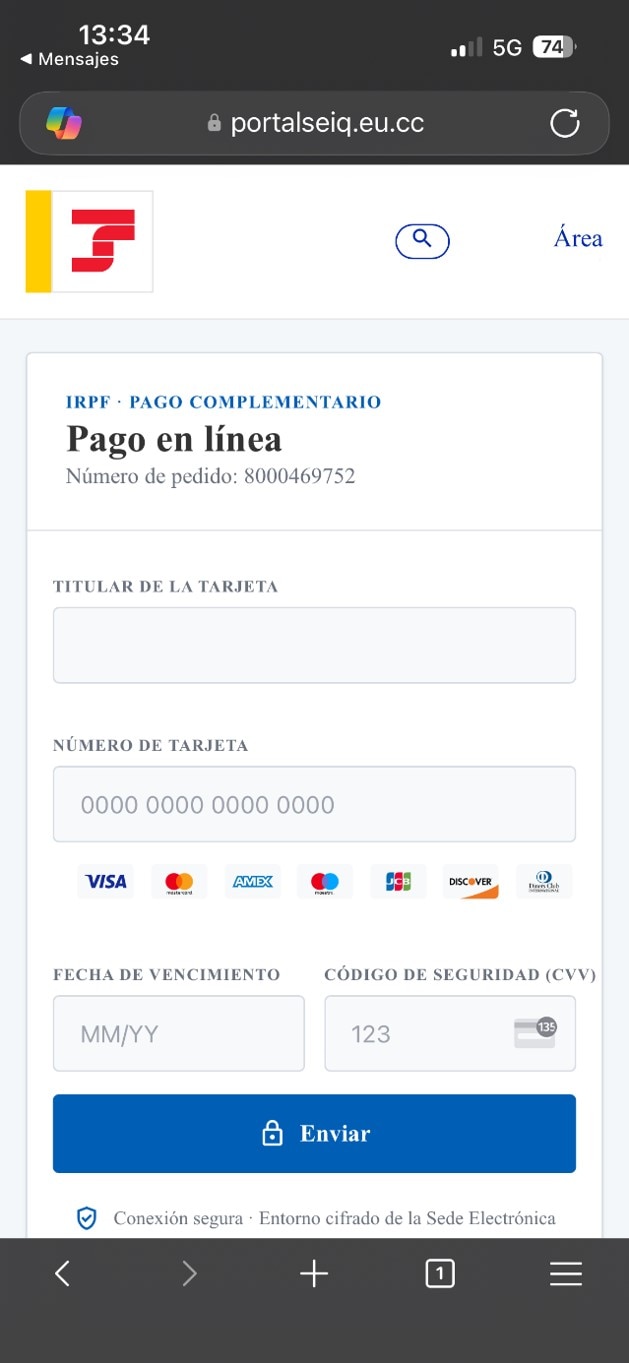
D’aquí es deriva a una suposada passarel·la de pagament, des d’on se sol·liciten les dades de la targeta bancària del ciutadà. Si a la pantalla de consulta es parla d'un pagament per diferències en les cotitzacions, a la falsa passarel·la de pagament es parla d’IRPF, que no el gestiona la TGSS.
A qui es dirigeixen?
Aquesta campanya s’adreça a ciutadans que suposadament són responsables del pagament de quotes, principalment treballadors autònoms que fan tràmits en línia de la Seguretat Social.
Per a què?
L’objectiu d’aquests missatges és obtenir dades personals, credencials d’accés o informació bancària, i fins i tot induir a fer pagaments fraudulents.
Què recomanem?
No accedir a tràmits de la Seguretat Social mitjançant enllaços que s’envien per correu o SMS.
Com podem identificar que una comunicació és fraudulenta?
Aquests avisos solen contenir faltes d’ortografia, frases mal redactades o inacabades, paraules en diferents idiomes, així com terminis molt curts que inciten l’usuari a actuar amb rapidesa. A més, s’envien des de dominis que no corresponen als propis de la Seguretat Social.
Per accedir de manera segura als vostres tràmits i evitar qualsevol tipus d’engany, obriu directament l’aplicació d’IMPORTASS, Portal de la Tresoreria General de la Seguretat Social. Des d’aquesta aplicació podeu accedir a les vostres notificacions. En un altre cas, accediu a les vostres notificacions per mitjà de la Seu Electrònica de la Seguretat Social (https://sede.seg-social.gob.es).
La Seguretat Social no sol·licita el pagament de deutes ni l’actualització de dades personals mitjançant enllaços rebuts per SMS.
Recomanacions i recursos
Abans de facilitar qualsevol dada personal o bancària, cal comprovar que s'està accedint al portal oficial de la Seguretat Social o d’Importass. En cas de qualsevol dubte sobre l’autenticitat d’un missatge, és recomanable accedir directament a la Seu electrònica o a Importass escrivint l’adreça al navegador, sense utilitzar els enllaços inclosos en l’SMS.
En cas d’haver facilitat dades o d’haver fet cap pagament en una pàgina fraudulenta, es recomana contactar al més aviat possible amb l’entitat bancària corresponent i posar els fets en coneixement de les Forces i Cossos de Seguretat de l’Estat.
En cas de dubte, es recomana trucar als telèfons oficials de la Seguretat Social per comprovar si la comunicació és real o no. També està disponible el web de l’Institut Nacional de Ciberseguretat (INCIBE) amb més informació.
