
 Inicio


Réception de faux SMS usurpant l'identité de la TGSS
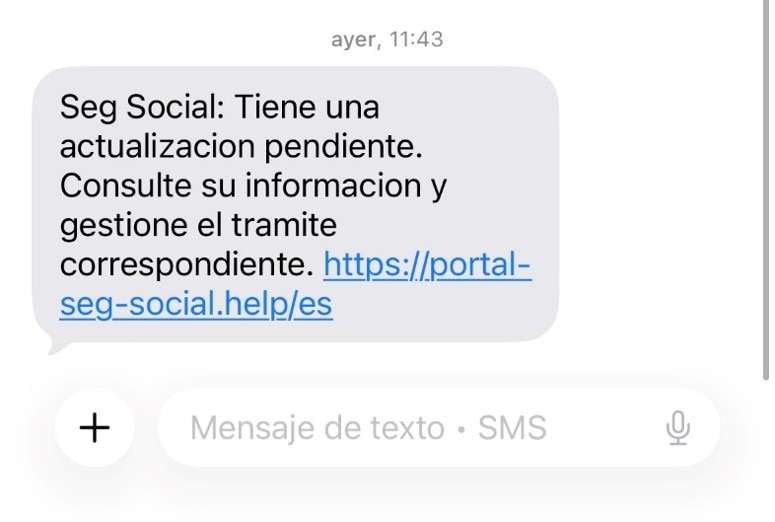
Ces derniers jours, une nouvelle campagne d'envoi de SMS usurpant frauduleusement l'identité de la TGSS a été constatée. Ces messages font état d'une mise à jour, d'une dette ou d'un montant restant à percevoir, en joignant un lien censé permettre de gérer ou de résoudre le problème. Ces liens redirigent le destinataire vers des pages web qui imitent l'application Importass et le conduisent vers une fausse passerelle de paiement où des informations relatives à sa carte bancaire lui sont demandées.
Comment se déroulent-elles ?
Par l'envoi d'un SMS signalant l'existence d'une mise à jour en attente, qui invite le destinataire à consulter les informations et à effectuer la démarche correspondante en cliquant sur un lien qui redirige vers une page frauduleuse.
Le lien SMS redirige généralement vers différents domaines qui se font passer pour un domaine légal de la Sécurité Sociale, dans le but de duper l’utilisateur : poratlesgsoical-gob.top, portalseiq.eu.cc, portal-seg-social.help, portal.seg-socioal.cfd, portaliseg-socialgobs.clik, etc.
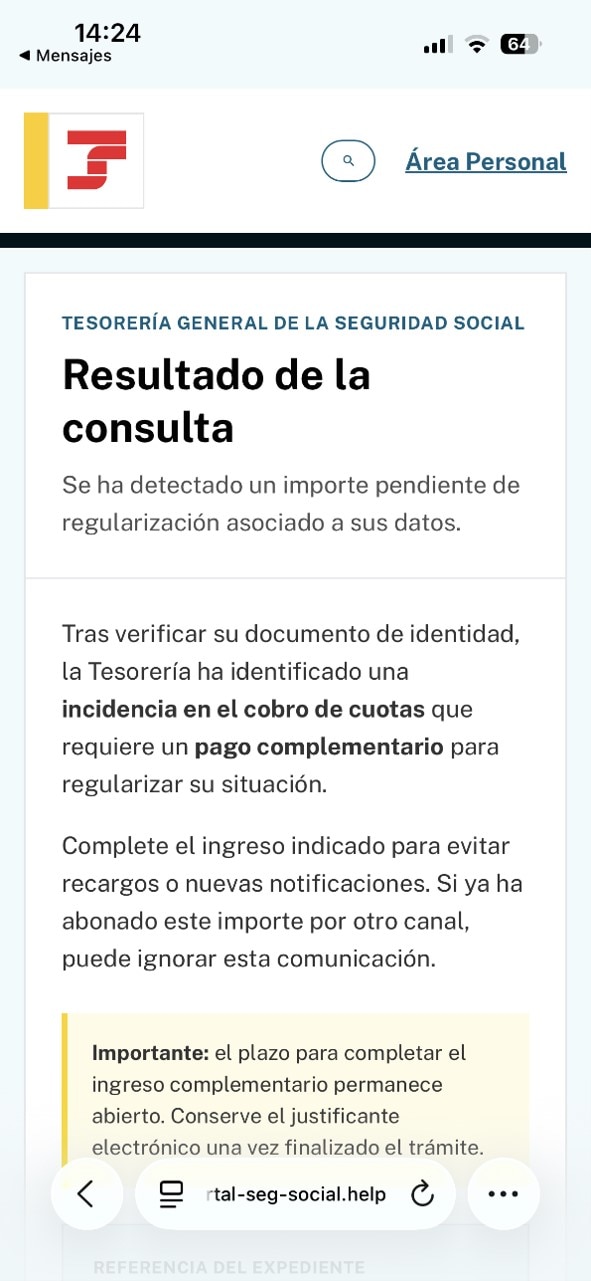
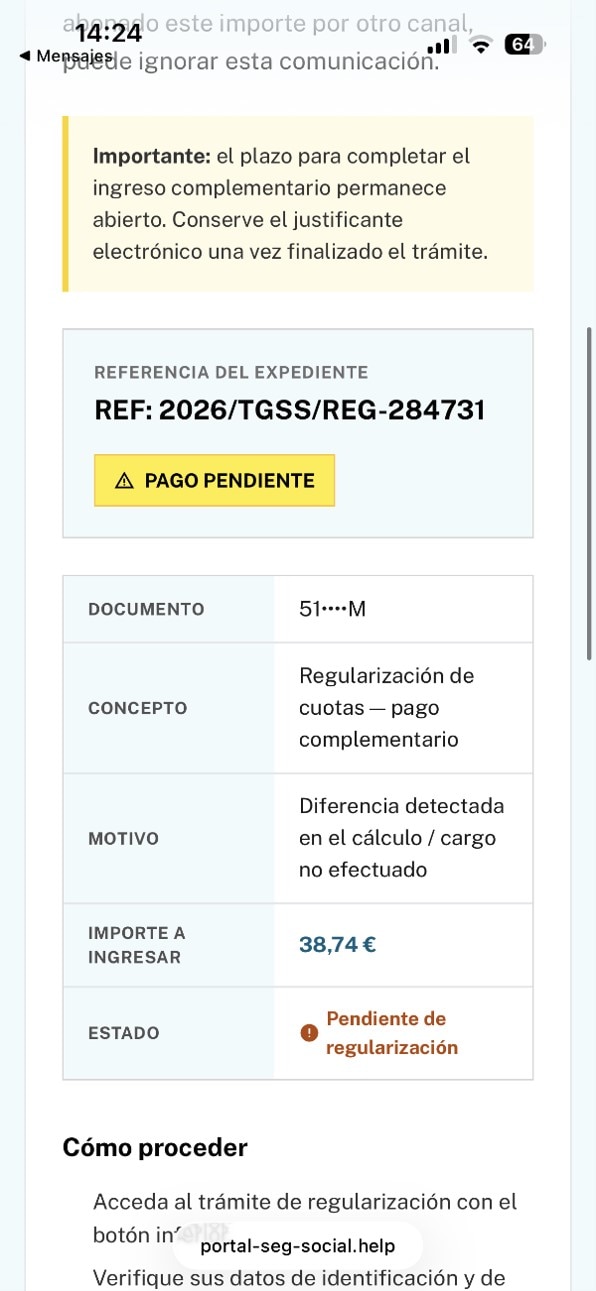
Une fois que l'on clique sur le lien, un message indique qu'un paiement complémentaire est nécessaire en raison d'une différence constatée dans le calcul des cotisations.
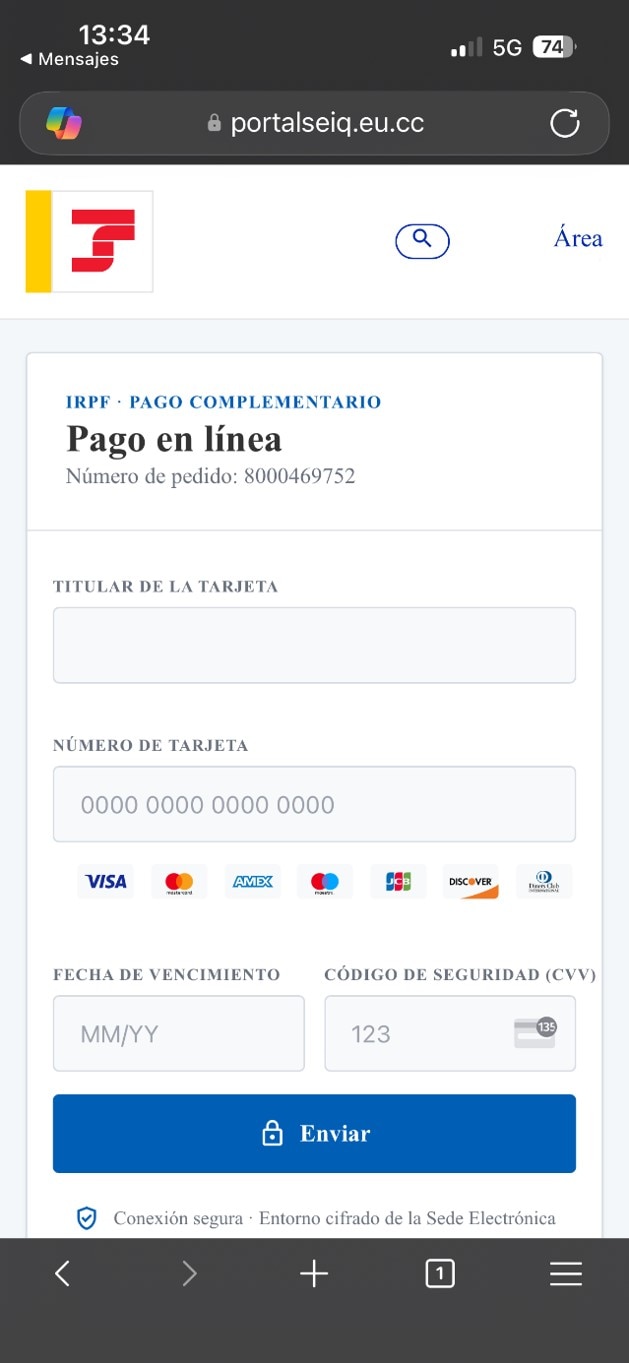
De là, l'utilisateur est redirigé vers une prétendue passerelle de paiement, où des informations relatives à sa carte bancaire lui sont demandées. Si l'écran de consultation fait état d'un paiement correspondant à la différence de cotisations, la fausse passerelle de paiement mentionne l'IRPF, qui n'est pas géré par la TGSS.
À qui cette arnaque s’adresse-t-elle ?
Cette campagne s'adresse aux citoyens qui seraient redevables de cotisations, principalement des travailleurs indépendants qui effectuent leurs démarches auprès de la Sécurité sociale en ligne.
Pourquoi ?
Ces messages ont pour objectif d'obtenir des données personnelles, des identifiants de connexion ou des informations bancaires, voire d'inciter les utilisateurs à effectuer des paiements frauduleux.
Que recommandons-nous ?
Ne pas accéder aux démarches de la Sécurité sociale via des liens envoyés par e-mail et/ou SMS.
Comment peut-on déterminer si un message est frauduleux ?
Ces messages contiennent souvent des fautes d'orthographe, des phrases mal formulées ou incomplètes, des mots dans différentes langues, ainsi que des délais très courts incitant l'utilisateur à agir rapidement. De plus, ces e-mails sont envoyés à partir de domaines qui n'appartiennent pas à la Sécurité sociale.
Pour accéder en toute sécurité à vos démarches et éviter toute forme d'escroquerie, ouvrez directement l'application d’ IMPORTASS, le portail de la Trésorerie générale de la Sécurité sociale. Depuis cette application, vous pouvez également accéder à vos notifications. Sinon, vous pouvez consulter vos notifications sur le Portail Électronique de la Sécurité Sociale (https://sede.seg-social.gob.es).
La Sécurité sociale ne demande jamais le paiement de dettes ni la mise à jour des données personnelles par le biais de liens reçus par SMS.
Recommandations et ressources
Avant de communiquer des données personnelles ou bancaires, il convient de vérifier que vous accédez bien au site officiel de la Sécurité sociale ou d'Importass. En cas de doute quant à l'authenticité d'un message, il est recommandé d'accéder directement au portail électronique ou à Importass en saisissant l'adresse dans le navigateur, sans utiliser les liens figurant dans le SMS.
Si vous avez communiqué des données ou effectué un paiement via un site frauduleux, il est recommandé de contacter dès que possible l'établissement bancaire concerné et de signaler les faits aux forces de l'ordre.
En cas de doute, il est recommandé d'appeler les numéros officiels de la Sécurité sociale afin de vérifier si la communication est authentique ou non. Le site web de l'Institut national de cybersécurité (INCIBE) est également disponible pour plus d'informations.
